

漏洞复现 | 天地伟业Easy7 uploadCheckImg 文件上传漏洞
天地伟业 Easy7 uploadCheckImg 接口文件上传漏洞复现,未授权攻击者可上传 Webshell 控制服务器。

Shellcode 免杀六层套娃:av-evasion-skills 从源码到落地的完整方案
⚡ 不落地 · 不触发 · 多层混淆,一套源码全搞定 🚀 一句话介绍 av-evasion-skills 是一套完整的 Shellcode 免杀方案,包含三层处理(Patch → XOR加密 → IPv4混淆)和一个高度混淆的 Loader...
漏洞复现 | Arris VAP2500 diag_s 存在命令注入漏洞
Arris VAP2500 设备 diag_s 接口命令注入漏洞复现,通过 customer_id 参数注入命令获取设备控制权限。
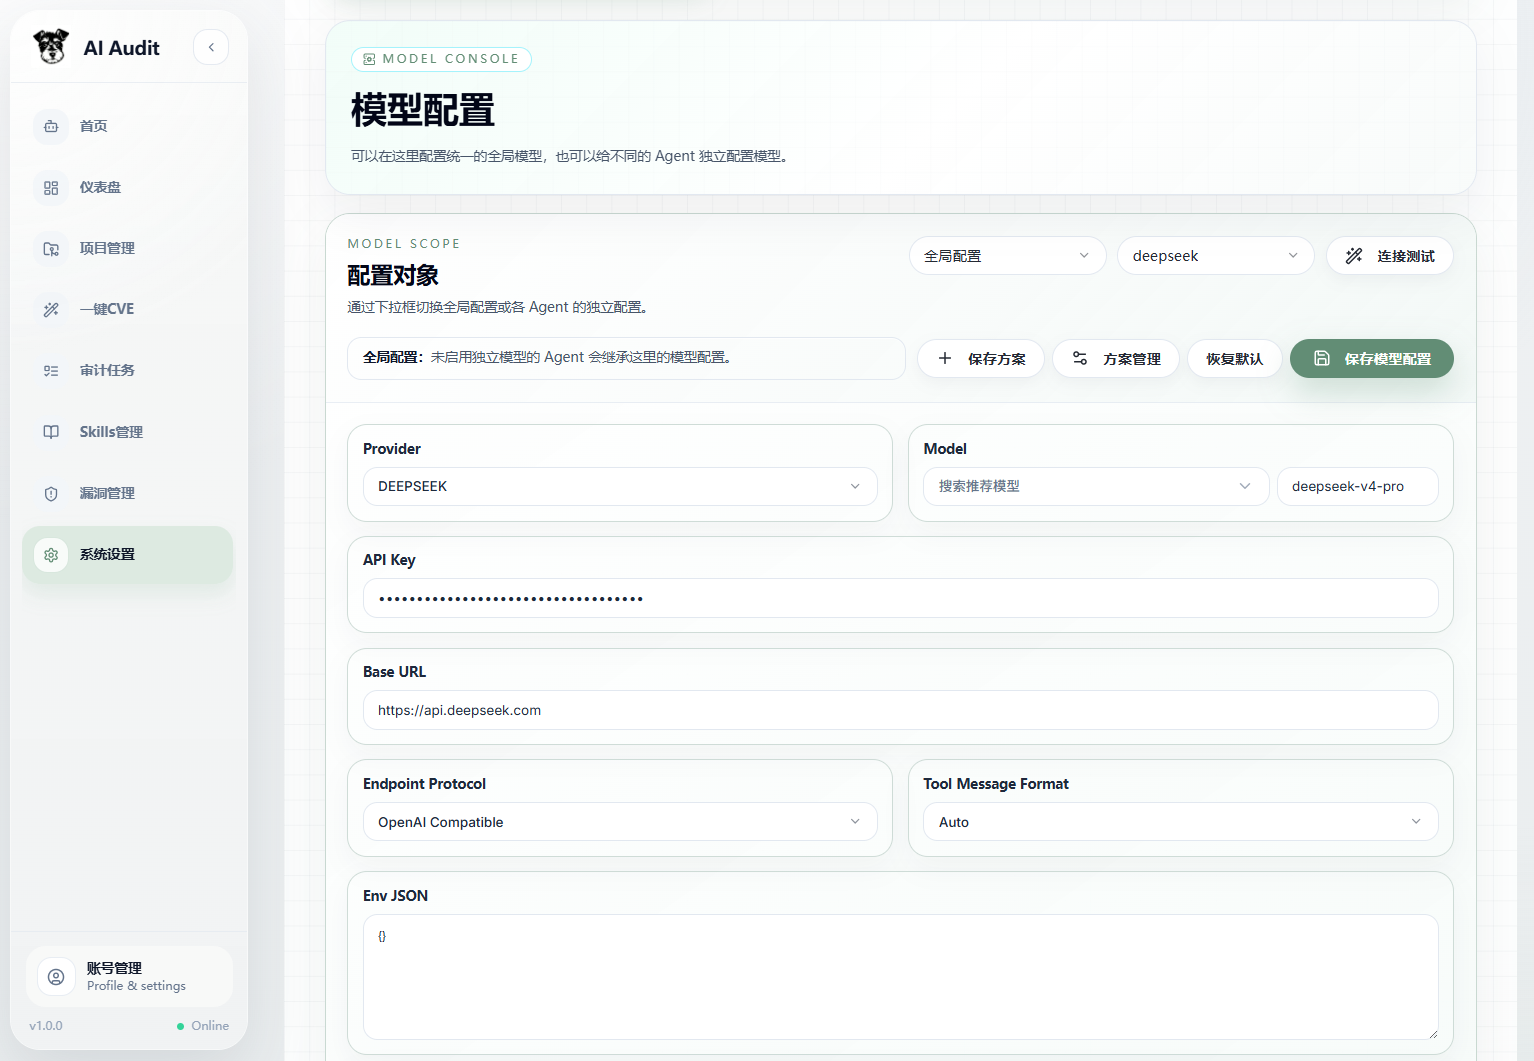
一周拿下 30 个 CVE:这个 AI Agent 把漏洞挖掘全流程自动化了
本文由粉丝朋友「西尔不是雪纳瑞」投稿,欢迎更多读者分享优质安全项目!挖 CVE 有多累?筛项目 → 导仓库 → 跑扫描 → 审源码 → 追数据流 → 写 PoC → 验漏洞 → 写报告 → 提交 CVE一套...